
Você recebe um áudio no WhatsApp. A voz é da sua filha. Ela está desesperada, pede dinheiro urgente e pede para você não contar para ninguém ainda. O coração acelera. Você está prestes a fazer o Pix, mas aquela voz pode ter sido fabricada por um programa de inteligência artificial em questão de segundos.
Saber identificar um golpe de deepfake deixou de ser assunto de especialista. No Brasil, criminosos já usaram vídeos falsos do ministro Fernando Haddad e do ex-presidente Jair Bolsonaro para vender um falso resgate de “dinheiro esquecido”, e a polícia gaúcha desmontou uma quadrilha que usava a imagem e a voz de Gisele Bündchen em anúncios. Abaixo estão os sinais por tipo de mídia, o motivo pelo qual eles não bastam sozinhos, o que fazer quando a dúvida bater e o que a lei brasileira diz sobre o assunto.
- Comportamento primeiro: urgência extrema, pedido de sigilo e recusa em atender pelo número que você já tem salvo são os sinais mais confiáveis, porque não dependem da qualidade do vídeo ou da voz.
- Vídeo: bordas do rosto borradas, piscadas estranhas, lábios fora de sincronia e iluminação diferente entre rosto e fundo ainda aparecem nas falsificações mais baratas.
- Áudio: voz plana, sem variação emocional, sem pausas para respirar e com pronúncia estranha de nomes e apelidos.
- WhatsApp: foto de familiar copiada das redes com um número desconhecido é a versão mais simples do mesmo golpe.
- Regra de bolso: com dois ou mais sinais ao mesmo tempo, trate como golpe até que a pessoa prove ser real pelo canal que você controla.
Por que confiar só nos olhos não basta
Os sinais visuais ajudam, mas os deepfakes melhoram rápido. Em 2025, a iProov, empresa de verificação biométrica, mostrou imagens e vídeos reais e falsos a 2.000 pessoas do Reino Unido e dos Estados Unidos. Mesmo avisados de que havia falsificações no teste, só 0,1% dos participantes acertaram tudo. Os vídeos falsos foram mais difíceis de identificar do que as imagens, e mais de 60% das pessoas se diziam confiantes na própria capacidade de detecção, independentemente de terem acertado.
A conclusão prática é que os sinais abaixo servem para levantar a suspeita, não para dar a palavra final. Quem decide se é golpe é a verificação por um canal que você controla, explicada mais adiante.
Sinais no vídeo: o que observar
Os deepfakes de vídeo mais baratos, que são a maioria dos usados em golpes, ainda deixam rastros. Os mais fáceis de notar sem nenhuma ferramenta estão nas bordas do rosto: cabelo, orelhas e contorno da cabeça costumam ter um brilho artificial ou parecem “derreter” levemente quando a pessoa se move. Preste atenção também nas piscadas: frequência muito baixa, olhos que não fecham completamente ou que piscam de forma mecânica são sinais de manipulação.
A iluminação é outra pista. Num vídeo real, as sombras no rosto acompanham a luz do ambiente. Num deepfake, o rosto muitas vezes parece iluminado de forma diferente do cenário, ou essa diferença muda de um quadro para o outro. Some isso a lábios levemente fora de sincronia com a fala e você tem motivo suficiente para parar antes de qualquer ação. Não compartilhe o vídeo, não transfira nada e não clique no link que ele oferece.

Sinais no áudio: quando a voz não é quem parece
Redes neurais modernas conseguem clonar uma voz com apenas 3 a 5 segundos de áudio, segundo a Kaspersky. O resultado engana na primeira escuta, mas ainda tem falhas. A entonação tende a ser uniforme demais, sem a variação natural de quem está nervoso, aliviado ou com pressa. Frases longas aparecem sem as pausas de respiração que todo ser humano faz. E palavras incomuns, como nomes regionais, apelidos de família e gírias locais, saem com uma estranheza mecânica.
Há um sinal ainda mais confiável do que a voz: o comportamento da conversa. Urgência extrema, pedido de sigilo antes de qualquer explicação e esquiva quando você propõe ligar de volta pelo número que já tem salvo. Esses sinais não dependem da qualidade da clonagem. Se a pessoa for real, ela não vai ter problema em atender no número que você conhece. Se fugir da verificação, você tem a sua resposta.
WhatsApp, texto e foto: o golpe mais simples
Nem todo golpe de falsa identidade usa inteligência artificial. O mais comum no WhatsApp junta peças simples: a foto de perfil de um familiar copiada do Instagram ou do Facebook, o mesmo nome e um número desconhecido pedindo Pix urgente. Tecnicamente não é um deepfake, mas o efeito é o mesmo: você acredita que está falando com quem conhece.
A IA entra quando o golpe quer parecer mais crível. A Anvisa já alertou para médicos inexistentes e famosos falsos criados por IA em anúncios de remédios. O mecanismo é o mesmo: identidade copiada, contexto fabricado e urgência embutida. Para verificar um perfil, veja se existe histórico de conversa com aquele número e ligue para o contato pelo número que você já tinha antes de a mensagem chegar.

Golpes com famosos e autoridades que já aconteceram no Brasil
Os casos documentados seguem quase sempre o mesmo roteiro: uma pessoa conhecida, uma promessa de dinheiro fácil e um link para um site falso.
- “Dinheiro esquecido” com Haddad e Bolsonaro: em outubro de 2024, o governo federal alertou para um vídeo falso do ministro Fernando Haddad que levava a um site imitando o gov.br. Em agosto de 2026, a mesma promessa voltou com um deepfake do ex-presidente Jair Bolsonaro. O Banco Central só aceita consultas no sistema Valores a Receber, que é gratuito e não tem prazo final.
- Anúncios com Gisele Bündchen: a Polícia Civil do Rio Grande do Sul fez uma operação contra uma quadrilha que usava vídeos falsos com a imagem e a voz da modelo para oferecer produtos “grátis”.
- Investimento falso com Tarcísio de Freitas: anúncios pagos no Facebook e no Instagram usaram um vídeo manipulado do governador de São Paulo para promover uma plataforma de investimentos falsa.
A regra que vale para todos: autoridade nenhuma anuncia dinheiro liberado por vídeo em rede social com link para site desconhecido. Confira sempre no site oficial do órgão, digitando o endereço você mesmo.
Como agir quando a dúvida bater
O protocolo funciona para qualquer canal, seja áudio, vídeo ou texto:
- Pause. Não transfira, não clique, não responda sob pressão. Uma mensagem que não tolera dois minutos de espera já é suspeita por si só.
- Confirme pelo canal original. Ligue para o número que você já tem salvo, e não para o número que entrou em contato. Se a pessoa atender normalmente e não souber do que você está falando, o golpe está confirmado.
- Denuncie e avise. Guarde prints, áudios e o número, registre boletim de ocorrência online na delegacia eletrônica do seu estado e denuncie o perfil ou o anúncio na própria plataforma. Avise os parentes próximos, que podem ser os próximos alvos.
Uma prevenção simples: combine com a família uma palavra-senha que só vocês conhecem e que nunca aparece nas redes. Num pedido urgente de dinheiro, pergunte a palavra. Uma voz clonada não sabe a resposta.
E inverta o ônus da prova. Se dois ou mais sinais aparecerem juntos, como voz plana, pedido urgente e número desconhecido, trate como golpe até que a pessoa prove ser real. Quem cai nesses golpes costuma fazer o contrário: assume que é real e procura um motivo para desconfiar. Para proteger as outras camadas da sua vida digital, veja o guia completo de segurança digital.
O que diz a lei sobre deepfakes no Brasil
Golpe com deepfake é estelionato
Usar um deepfake para tirar dinheiro de alguém é estelionato. Quando a fraude acontece por redes sociais, telefone ou e-mail, o Código Penal prevê a forma de fraude eletrônica, incluída pela Lei 14.155/2021, com pena de reclusão de 4 a 8 anos e multa.
Há ainda uma regra específica para a violência contra mulheres. A Lei 15.123/2025 aumentou em metade a pena do crime de violência psicológica contra a mulher quando ele é cometido com inteligência artificial ou outro recurso que altere a imagem ou a voz da vítima, como as montagens íntimas falsas.
Deepfakes nas eleições: o que as regras do TSE proíbem
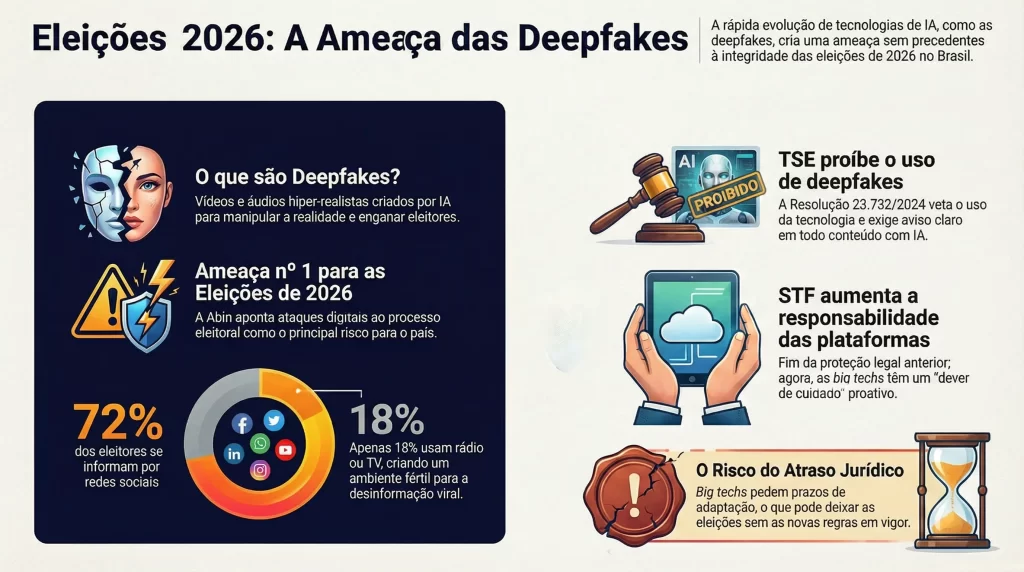
Na propaganda eleitoral, as regras vêm da Resolução 23.610/2019 do Tribunal Superior Eleitoral, alterada em 2024 pela Resolução 23.732 e atualizada para as eleições de 2026 pela Resolução 23.755. Elas estabelecem duas coisas:
- Aviso obrigatório: quem usa IA para criar, substituir ou alterar imagens ou sons na propaganda precisa informar isso de forma explícita e destacada. Usos simples, como vinhetas e logomarcas, ficam de fora.
- Proibição do deepfake: é proibido usar conteúdo que imite a voz, a imagem ou os gestos de uma pessoa para mostrar algo que ela não disse ou não fez. O descumprimento pode levar à cassação do registro ou do mandato.
Nas eleições de 2024, os tribunais regionais julgaram casos parecidos de formas diferentes, mas o TSE vem fechando a questão. Segundo análise publicada no ConJur, em 2026 o tribunal restabeleceu a multa a um candidato a prefeito de Fortaleza que postou um vídeo claramente jocoso, com Barack Obama e Cristiano Ronaldo “apoiando” sua candidatura, e afirmou que a proibição vale mesmo sem prova de que o eleitor foi enganado. Em outro julgamento, classificou a proibição como absoluta. As mesmas regras devem orientar as eleições municipais de 2028.
A responsabilidade das plataformas
Até 2025, pelo artigo 19 do Marco Civil da Internet, as redes sociais só respondiam por conteúdo de usuários se descumprissem uma ordem judicial. Em junho de 2025, o Supremo Tribunal Federal declarou essa regra parcialmente inconstitucional, e em junho de 2026, ao julgar os recursos das empresas, fechou a tese final. Na prática:
- Para conteúdos criminosos e contas falsas, uma denúncia feita à própria plataforma já pode torná-la responsável se ela não remover o conteúdo.
- Em anúncios pagos, impulsionamentos e disseminação por robôs, a culpa da plataforma passa a ser presumida, embora ela possa provar o contrário. É o caso dos anúncios com deepfakes de famosos.
- Em crimes e ofensas contra a honra, continua valendo a necessidade de ordem judicial, sem impedir a remoção por denúncia.
Por isso, denunciar o anúncio ou o perfil falso na própria rede social não é perda de tempo: além de ajudar a derrubar o golpe, a denúncia registra que a plataforma foi avisada.
Perguntas frequentes
Como saber se um áudio de WhatsApp é falso?
Preste atenção na entonação: voz sintética tende a ser uniforme demais, sem variação emocional. Apelidos, nomes próprios e regionalismos costumam soar levemente mecânicos. Mas o sinal mais confiável é o comportamento: se o áudio pede urgência e sigilo e a pessoa foge quando você propõe ligar de volta pelo número que já tem, trate como golpe.
Dá para identificar um deepfake só olhando para o vídeo?
Às vezes, nos vídeos mais baratos: bordas do rosto com brilho artificial, piscadas estranhas, lábios fora de sincronia e iluminação inconsistente. Mas num estudo de 2025 com 2.000 pessoas, só 0,1% acertou todas as imagens e vídeos reais e falsos. Use os sinais visuais para desconfiar e a verificação pelo número conhecido para decidir.
O que fazer se eu receber uma mensagem falsa de familiar pedindo dinheiro?
Não transfira nada. Ligue para o número que você já tem salvo daquela pessoa, e não para o que enviou a mensagem. Confirmado o golpe, guarde as provas, registre boletim de ocorrência online e avise outros familiares.
Existe aplicativo gratuito para detectar deepfake?
Há ferramentas online, como o projeto educativo de detecção do MIT Media Lab, mas nenhuma é 100% confiável para uso em tempo real no celular. A verificação pelo canal que você controla continua sendo a defesa mais prática; as ferramentas funcionam como complemento.
Golpe de clonagem de voz é a mesma coisa que deepfake?
A clonagem de voz é um tipo de deepfake de áudio. Deepfake é o termo mais amplo, que inclui vídeo, áudio e imagem manipulados por IA. Nos golpes, os dois descrevem o mesmo risco: uma identidade fabricada para tirar dinheiro de alguém.
Deepfake é crime no Brasil?
Depende do uso. Usar deepfake para tirar dinheiro de alguém é estelionato, com pena maior quando a fraude é eletrônica. Usar IA para alterar a imagem ou a voz de uma mulher em violência psicológica aumenta a pena em metade, pela Lei 15.123/2025. E na propaganda eleitoral o deepfake é proibido pelo TSE.
Candidato pode usar deepfake na campanha?
Não. As regras do TSE proíbem conteúdo que imite a voz, a imagem ou os gestos de uma pessoa, e decisões recentes do tribunal aplicaram a proibição até a vídeos de humor. O descumprimento pode levar à cassação do registro ou do mandato. Outros usos de IA na propaganda precisam de aviso explícito.
A rede social responde por anúncio falso com deepfake?
Pela tese fixada pelo STF em 2026, a culpa da plataforma é presumida quando o conteúdo ilícito circula em anúncio pago ou impulsionado, embora ela possa provar o contrário. Para outros conteúdos criminosos, a denúncia feita à plataforma já pode torná-la responsável se ela não agir.
Como denunciar um golpe de deepfake no Brasil?
Registre boletim de ocorrência online na delegacia eletrônica do seu estado, denuncie o perfil ou o anúncio na própria plataforma e guarde prints, áudios e o número do golpista como prova antes de bloquear. A SaferNet Brasil também recebe denúncias de crimes na internet.
Aquele áudio da sua filha pedindo dinheiro agora tem outra resposta: você sabe o que ouvir, o que observar e, principalmente, como verificar antes de agir. Identificar um deepfake não exige diploma em tecnologia. Exige pausa e a disposição de confirmar pelo canal que você controla, e não pelo canal que o golpista escolheu. Compartilhe este guia com quem não imagina que a voz de um familiar pode ser copiada em poucos segundos.
Fontes consultadas
- iProov: estudo sobre a detecção de deepfakes por consumidores (fevereiro de 2025).
- Kaspersky: How to protect yourself from deepfake scammers.
- TechTudo: famosos e médicos falsos criados por IA.
- Casos no Brasil: deepfake de Haddad (TecMundo), deepfake de Bolsonaro (Estado de Minas), operação contra deepfakes de Gisele Bündchen (SBT News) e deepfake de Tarcísio em anúncios (Band).
- Legislação: Lei 15.123/2025 e estudo da revista do TSE sobre a Resolução 23.732/2024.
- ConJur: deepfakes nas eleições brasileiras (julho de 2026) e tese final do STF sobre o Marco Civil (junho de 2026).